
Чи може система розваг автомобіля забезпечити доступ до його гальм?
У 2015 році дослідники з безпеки продемонстрували цю можливість на Jeep Cherokee. Вони віддалено отримали доступ до його інформаційно-розважальної системи, яка керує розвагами в автомобілі, і втручалися в функції водіння.
Після цього Fiat Chrysler оголосила про відкликання приблизно 1,4 мільйона автомобілів у США для встановлення оновлення програмного забезпечення, яке виправило цю вразливість.
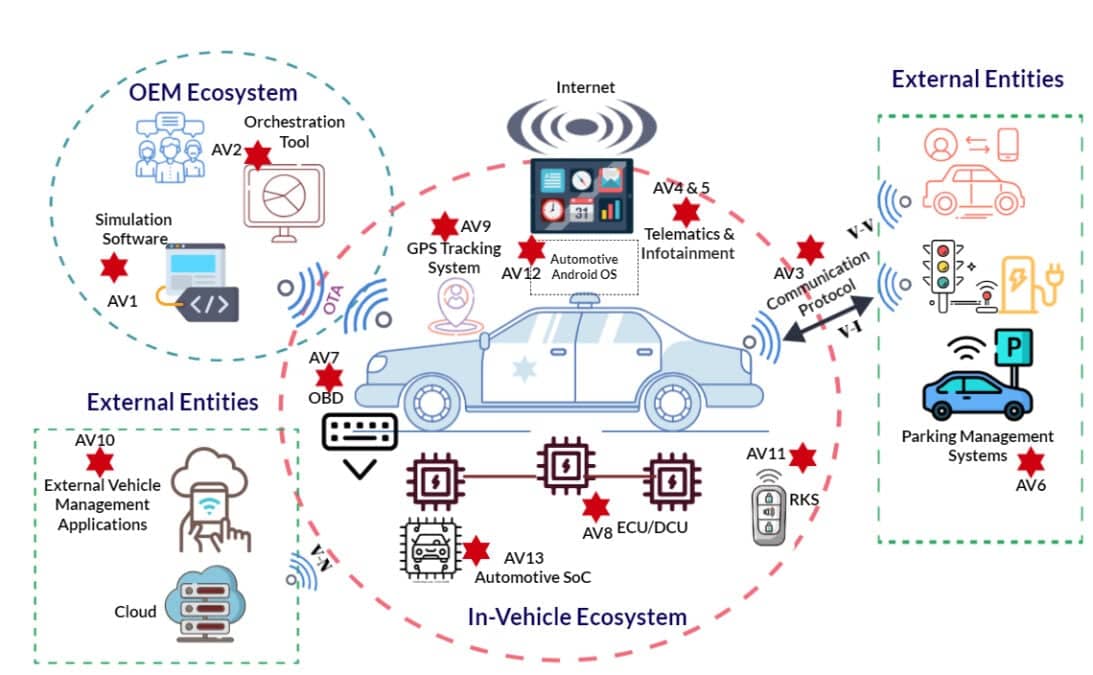
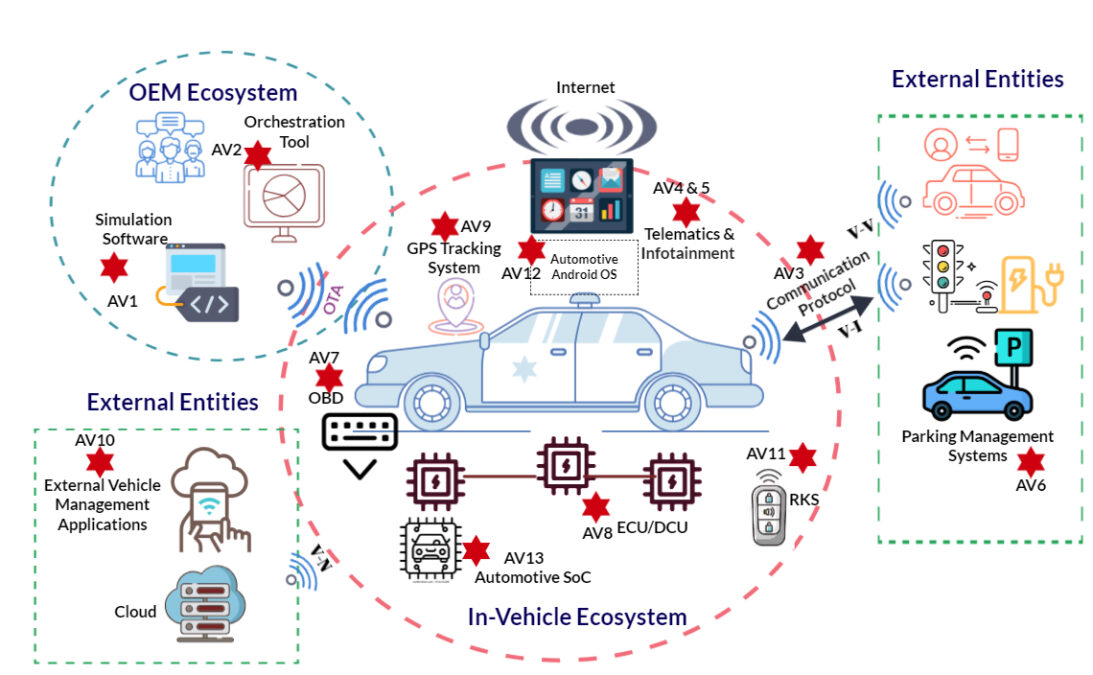
Ця атака націлювалася на систему, вбудовану в автомобіль. Нещодавнє дослідження вивчає ширшу мережу, включаючи програми та онлайн-сервіси, пов'язані з автомобілями.
Дослідники з Університету Гетеборга та Технологічного університету Хальмстада в Швеції проаналізували 413 раніше зареєстрованих вразливостей програмного забезпечення автомобілів. Зовнішні програми становили найбільшу частку, 36,2 відсотка.
Їхнє дослідження, опубліковане в Software Quality Journal, також виявило зміщення до зовнішнього підключеного програмного забезпечення в порівнянні з попередніми дослідженнями.
"Вражаючий момент полягає в тому, що технології, які широко використовуються в звичайних онлайн-сервісах, тепер є частиною ландшафту безпеки автомобілів", - сказала дослідниця програмного забезпечення Сриджита Басу.
Ширша мережа включає мобільні та веб-додатки, а також хмарні сервіси, які зберігають або обробляють дані на віддалених комп'ютерах.
Додатки та хмарні сервіси, пов'язані з автомобілем, можуть зберігати дані про те, куди він їздить і як його використовують, а іноді й дані про його власника. Погана безпека може дозволити стороннім особам отримати доступ до цих даних.
Наслідки також можуть залежати від з'єднань всередині автомобіля. Басу зазначила, що його системи розваг і телематики можуть обмінюватися даними з іншими компонентами автомобіля.
"Якщо вразливість буде використана, а межі безпеки між цими системами та критично важливими функціями безпеки будуть недостатніми, зловмисник може потенційно перейти за межі початкового компонента", - попередила Басу.
Щоб дослідити, де зосереджені слабкі місця, дослідники зібрали записи, пов'язані з автомобілями, за період з січня 2022 року по вересень 2024 року з Національної бази даних вразливостей США, перевіряючи додаткові джерела безпеки.
Вразливості були класифіковані за програмним забезпеченням, яке постраждало, серйозністю та місцем їх виникнення під час розробки програмного забезпечення.
Вони порівняли свої висновки з дослідженнями, що охоплюють 2010-2019 роки. Застосування методу попереднього дослідження до нових записів також показало збільшену частку, що стосується зовнішнього програмного забезпечення.
Команда також досліджувала інший спосіб, яким вразливості можуть потрапити в автомобільне програмне забезпечення, через готові кодові компоненти, звані бібліотеками. Розробники використовують ці компоненти для виконання завдань без написання кожної функції самостійно.
Використовуючи п'ять інструментів сканування, дослідники перевірили 20 проектів з відкритим кодом, які використовуються в автомобільному програмному забезпеченні або його розробці. Це окреме дослідження виявило 827 вразливих бібліотек.
У статті також вказується на бібліотеки, які використовуються в кількох проектах. Слабкість в одному широко використовуваному компоненті може, отже, вплинути на кілька систем.
Басу запропонувала виробникам знати, які компоненти входять до їхнього програмного забезпечення, регулярно сканувати бібліотеки, отримані від інших розробників, стежити за новими повідомленими вразливостями та мати план для застосування виправлень.
Аналіз показав, що найбільша група вразливостей була пов'язана з етапом написання коду. Наступна за величиною група була пов'язана з дизайном.
Безпека, за словами Басу, "повинна бути закладена з самого початку і тестуватися протягом усього життєвого циклу автомобіля".
Її рекомендації включають розділення систем водіння від розваг і зовнішньо підключених компонентів, щоб порушення в одній з них не призводило автоматично до доступу до функцій водіння.
Басу підкреслила, що висновки не означають, що кожна зареєстрована вразливість може бути віддалено експлуатована або надає доступ до керування автомобілем. Дослідження також не може встановити, яку частку автомобілів можна зламати.
Лише 17 вразливостей, пов'язаних з автомобілями, з періоду дослідження з'явилися в каталозі вразливостей агентства кібербезпеки США, відомих як експлуатовані, і більшість у наборі даних не з'явилися в джерелах експлуатації, які команда перевірила.
Для власників Басу рекомендує підтримувати програмне забезпечення в актуальному стані, вибирати надійні паролі, які використовуються лише для облікових записів підключених автомобілів, захищати пов'язані телефонні додатки та перевіряти, які сервіси мають дозвіл на доступ до місця розташування та особистих даних.
"Однак основна відповідальність за запобігання та стримування вразливостей програмного забезпечення лежить на виробниках та їх постачальниках", - додала Басу.
Дослідження було опубліковане в Software Quality Journal.
Цікавий факт
Вразливості в автомобільному програмному забезпеченні можуть загрожувати не лише безпеці водія, але й конфіденційності особистих даних власника автомобіля.