Новини України
Підбірка новин з українських джерел

Квантові “котики” можуть зламати інтернет-шифрування за 3 дні: що це означає для нас
Уяви: ти спокійно скролиш соцмережі, здійснюєш банківські операції або просто оновлюєш застосунки, а твої дані захищені найсучаснішим шифруванням. Приватність в інтернеті – це не розкіш, а життєва необхідність, яку забезпечує система “цифрових замків”, наприклад, RSA-2048. Цей стандарт, як і більшість інших, тримається на математичній проблемі, яку класичним комп’ютерам майже неможливо розв’язати за реальний час: знайти два величезні прості числа, перемножені разом, щоб отримати ще більше число. Але що, якби цей “замок” раптом став би надзвичайно крихким?
Повідомляє T4 з посиланням на sciencealert.com.
Нове дослідження, представлене командою з французької компанії Alice & Bob, навіює саме такі думки. Вони стверджують, що завдяки інноваційним “котячим” кубітам, квантовий комп’ютер може зламати RSA-2048 всього за 3,14 дні. Це не просто прискорить процес, а кардинально змінить ландшафт кібербезпеки. Але чи означає це неминучий кінець нашої цифрової приватності? Давайте розбиратися.
Квантові “котики” проти вашої приватності: як це працює?
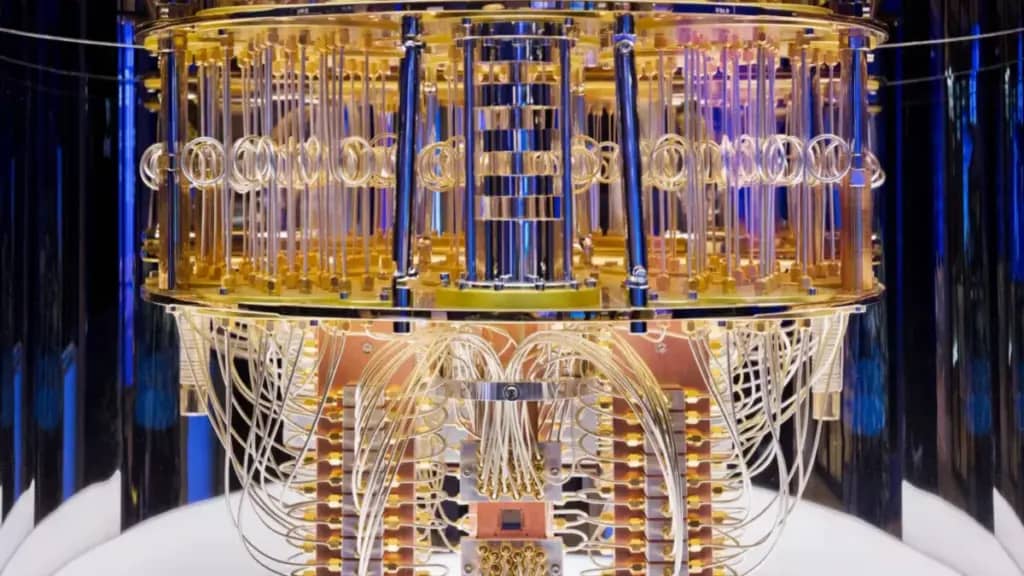
Квантові "котики" можуть зламати інтернет-шифрування за 3 дні: що це означає для нас. Фото: sciencealert.com
Серцем цього потенційного прориву є так званий алгоритм Шора, розроблений математиком Пітером Шором ще 1994 року. Цей алгоритм спеціально створений для того, щоб експоненціально пришвидшити факторизацію великих чисел – тобто, власне, пошук тих самих двох простих множників, які є ключем до шифрування RSA. На відміну від звичайних комп’ютерів, квантові системи можуть одночасно обробляти величезну кількість інформації, використовуючи принципи квантової механіки. Але тут є нюанс – традиційні кубіти, що живлять багато квантових комп’ютерів, надзвичайно схильні до помилок.
І ось тут на сцену виходять “котячі” кубіти від Alice & Bob. Це фундаментально інший підхід. Названі на честь відомого мисленнєвого експерименту Шредінгера, вони складаються з фотонів, замкнених у крихітній металевій коробці. Їхня хвильова природа дозволяє експоненціально пригнічувати один із двох основних типів квантових помилок – “помилки перевороту біта” (bit-flip errors). Уявіть, що ваш цифровий вимикач світла сам перемикається з “увімкнено” на “вимкнено” через якийсь зовнішній шум – це bit-flip. “Котячі” кубіти чудово з цим справляються, хоча й лінійно збільшують інші, “помилки перевороту фази” (phase-flip errors), де весь вимикач змінює орієнтацію, але його стан залишається тим самим. Саме ці властивості, у поєднанні з використанням LDPC-cat кодів, що з’явилися у 2024 році, та переробленою схемою додавання, оптимізованою для “котячих” кубітів, і дозволили Alice & Bob так суттєво зменшити необхідну кількість ресурсів.
Скільки чекати на апокаліпсис шифрування?
Оцінки необхідних ресурсів для злому RSA-2048 постійно змінюються, і в бік зменшення. Якщо у 2019 році йшлося про 20 мільйонів “шумних” кубітів, то до 2025-го ця цифра скоротилася до менш ніж мільйона. А тепер, у 2026 році, Alice & Bob пропонують ще раз переглянути ці розрахунки: для злому RSA-2048 їм знадобиться всього 22 593 фізичні “котячі” кубіти, і це займе трохи більше трьох днів. Це приблизно у 40 разів менше, ніж оцінка, зроблена Google Quantum AI у 2025 році для архітектури трансмон-кубітів! Це, безумовно, найбільш оптимістична оцінка на сьогодні щодо співвідношення розміру машини та часу виконання завдання.
Звісно, якщо дуже поспішати, можна об’єднати 10 квантових машин, що дасть сукупно 610 530 “котячих” кубітів, і тоді RSA-2048 можна зламати всього за 1,25 години. Крім того, дослідники оцінили ресурси, необхідні для обходу захисту біткойна та ефіріуму, який базується на 256-бітній проблемі дискретного логарифму еліптичної кривої (ECDLP-256). Тут знадобиться 29 588 “котячих” кубітів і 61,8 хвилини. Тут, правда, є один практичний нюанс: транзакції біткойна проходять у 10-хвилинний інтервал, тому для крадіжки валюти “на льоту” потрібно бути ще швидшим. Тож поки що “біткойн-піца” від хакерів нам не загрожує.
Не все так страшно: виклики та реалії
Виникає логічне питання: а чи є вже така машина? Відповідь проста: ні, її немає. Навіть близько. На найбільшій системі, розробленій інженерами Калтеху, вдалося “захопити” 6100 кубітів за допомогою лазерів, але це скоріше масив, а не функціональний обчислювальний комп’ютер. Квантова індустрія ще стоїть перед величезними викликами: контроль температури (чипи охолоджують до температур, ближчих до абсолютного нуля, ніж космічний простір!), масштабованість, стабільність кубітів, їхнє з’єднання на великі відстані.
Дослідження Alice & Bob базується на припущенні, що “котячі” кубіти зможуть уникати помилок перевороту біта протягом 100 років. Це ідеальна ситуація. Насправді ж, поки що компанія досягла середнього часу без помилок у 44 хвилини для кубіта з 11 фотонами – це вже величезний прогрес порівняно з мілісекундами, але все ще далеко від століття. Якщо ж припустити, що час без помилок становитиме близько однієї години, то для злому RSA-2048 знадобиться близько 45 000 кубітів. Це подвоює початкову оцінку, але все одно залишається вражаючою цифрою.
Проте не варто впадати у відчай. 2026 рік вже називають “Роком квантової корекції помилок” (QEC), адже масштабована корекція помилок стає все більш реальною. У 2026 році компанія Alice & Bob представила квантову систему Helium, яка розроблена для кодування першого логічного кубіта, використовуючи лише 18 “котячих” кубітів. Це важливий крок до створення універсального відмовостійкого квантового комп’ютера, який обіцяють до 2030 року. Паралельно з розвитком квантових загроз, активно розвивається і захист. Національний інститут стандартів і технологій США (NIST) завершив стандарти постквантової криптографії (PQC) у 2024 році (FIPS 203, 204, 205). Федеральні агентства США планують мігрувати до них до 2030 року, а вже зараз, у 2026-му, ці стандарти впроваджуються в основні браузери, бібліотеки TLS та VPN.
То що, нам тепер боятися? Звісно, ні. Хоча ранні 2030-ті роки можуть стати часом, коли апаратні можливості квантових комп’ютерів та їхні потреби в ресурсах зійдуться, загроза не з’явиться раптово. Світ кібербезпеки адаптується. Це як гонка озброєнь: на кожен новий меч з’являється новий щит. Наше завдання – бути поінформованими та підтримувати розробки, які зміцнюють нашу цифрову безпеку. Чи зможемо ми вчасно оновити всі цифрові замки до того, як квантові “котики” їх розгризуть? Час покаже.The post Квантові “котики” можуть зламати інтернет-шифрування за 3 дні: що це означає для нас first appeared on T4 - сучасні технології та наука.
Тема
Квантові “котики” можуть зламати інтернет-шифрування за 3 дні: що це означає для нас2 джерел • 2 матеріалів • оновлено 5 лист. 2026 р., 18:20
Останнє по темі
Квантові “котики” можуть зламати інтернет-шифрування за 3 дні: що це означає для нас
T4.com.ua • 5 лист. 2026 р., 18:20
Квантові комп’ютери можуть зламати банківське шифрування лише за три дні — дослідження
Portaltele.com.ua • 5 лист. 2026 р., 16:04
Таймлайн
5 лист. 2026 р., 18:20
Квантові “котики” можуть зламати інтернет-шифрування за 3 дні: що це означає для насT4.com.ua
5 лист. 2026 р., 16:04
Квантові комп’ютери можуть зламати банківське шифрування лише за три дні — дослідженняPortaltele.com.ua
Порівняння джерел
T4.com.ua
Квантові “котики” можуть зламати інтернет-шифрування за 3 дні: що це означає для нас5 лист. 2026 р., 18:20
Portaltele.com.ua
Квантові комп’ютери можуть зламати банківське шифрування лише за три дні — дослідження5 лист. 2026 р., 16:04
Пов'язані матеріали


Багато з нашої онлайн-безпеки базується на цифровій системі замків, відомій як RSA-шифрування, яка захищає нашу конфіденційність під час використання соціальних мереж, отримання оновлень програмного забезпечення або проведення банківських операцій.Стандарт шифрування RSA-2048 легко формувати, але його надзвичайно важко зламати, оскільки він множить два великі прості числа, щоб створити модуль, що складається до 617 десяткових цифр – віртуальний замок, який люди можуть бачити і досліджувати.Для зламу цього шифрування потрібен приватний ключ: ці два початкові прості числа, які знаходять шляхом факторизації.Однак наша колективна конфіденційність може бути більш крихкою, ніж ми думаємо, оскільки прогрес у квантових обчисленнях може загрожувати цьому шифруванню раніше, ніж ми очікуємо, стверджує нове дослідження.У попередньому дослідженні (яке ще не пройшло рецензування) команда, очолювана дослідниками з квантової компанії Alice & Bob, що базується в Парижі, провела оцінку ресурсів для алгоритму Шора, використовуючи надпровідні "котячі" кубіти.Простими словами, алгоритм Шора – це квантовий алгоритм, розроблений математиком Пітером Шором у 1994 році, щоб експоненційно прискорити факторизацію для зламу шифрування.Котячі кубіти є принципово цікавим альтернативним варіантом кубітів "трансмона", які живлять багато квантових комп'ютерів.Котячий кубіт, названий на честь думки про кота Шредінгера, складається з фотонів, захоплених у маленькій металевій коробці або осциляторі.Його більш хвильова природа дозволяє експоненційно зменшити один з двох основних шляхів для квантових помилок, званих помилками бітового перевороту, при цьому лише лінійно збільшуючи інший тип, званий помилками фазового перевороту.Загалом, оцінки ресурсів для алгоритму Шора постійно зменшуються, з 20 мільйонів кубітів у 2019 році до менш ніж одного мільйона у 2025 році.Щоб розбити ключ шифрування RSA-2048 і зламати цифровий замок, що захищає наші тисячі фотографій, знадобиться 22,593 котячих кубітів, що дозволить це зробити всього за 3.14 днів.Дослідники зазначають, що жодна опублікована архітектура не є меншою за цей час виконання, що ставить їх на межі розміру та швидкості.Цікавий фактКвантові комп'ютери можуть змінити наше уявлення про безпеку даних, і вже зараз ведуться дослідження, щоб зрозуміти, як їх використання може вплинути на шифрування в майбутньому.