Квантові “котики” можуть зламати інтернет-шифрування за 3 дні: що це означає для нас
Канонічна сторінка теми: останні оновлення, таймлайн та порівняння джерел.
Тема
Квантові “котики” можуть зламати інтернет-шифрування за 3 дні: що це означає для нас2 джерел • 2 матеріалів • оновлено 5 лист. 2026 р., 18:20
Останнє по темі
Квантові “котики” можуть зламати інтернет-шифрування за 3 дні: що це означає для нас
T4.com.ua • 5 лист. 2026 р., 18:20
Квантові комп’ютери можуть зламати банківське шифрування лише за три дні — дослідження
Portaltele.com.ua • 5 лист. 2026 р., 16:04
Таймлайн
5 лист. 2026 р., 18:20
Квантові “котики” можуть зламати інтернет-шифрування за 3 дні: що це означає для насT4.com.ua
5 лист. 2026 р., 16:04
Квантові комп’ютери можуть зламати банківське шифрування лише за три дні — дослідженняPortaltele.com.ua
Порівняння джерел
T4.com.ua
Квантові “котики” можуть зламати інтернет-шифрування за 3 дні: що це означає для нас5 лист. 2026 р., 18:20
Portaltele.com.ua
Квантові комп’ютери можуть зламати банківське шифрування лише за три дні — дослідження5 лист. 2026 р., 16:04
Усі матеріали по темі

Уяви: ти спокійно скролиш соцмережі, здійснюєш банківські операції або просто оновлюєш застосунки, а твої дані захищені найсучаснішим шифруванням. Приватність в інтернеті – це не розкіш, а життєва необхідність, яку забезпечує система “цифрових замків”, наприклад, RSA-2048. Цей стандарт, як і більшість інших, тримається на математичній проблемі, яку класичним комп’ютерам майже неможливо розв’язати за реальний час: знайти два величезні прості числа, перемножені разом, щоб отримати ще більше число. Але що, якби цей “замок” раптом став би надзвичайно крихким?
Повідомляє T4 з посиланням на sciencealert.com.
Нове дослідження, представлене командою з французької компанії Alice & Bob, навіює саме такі думки. Вони стверджують, що завдяки інноваційним “котячим” кубітам, квантовий комп’ютер може зламати RSA-2048 всього за 3,14 дні. Це не просто прискорить процес, а кардинально змінить ландшафт кібербезпеки. Але чи означає це неминучий кінець нашої цифрової приватності? Давайте розбиратися.
Квантові “котики” проти вашої приватності: як це працює?
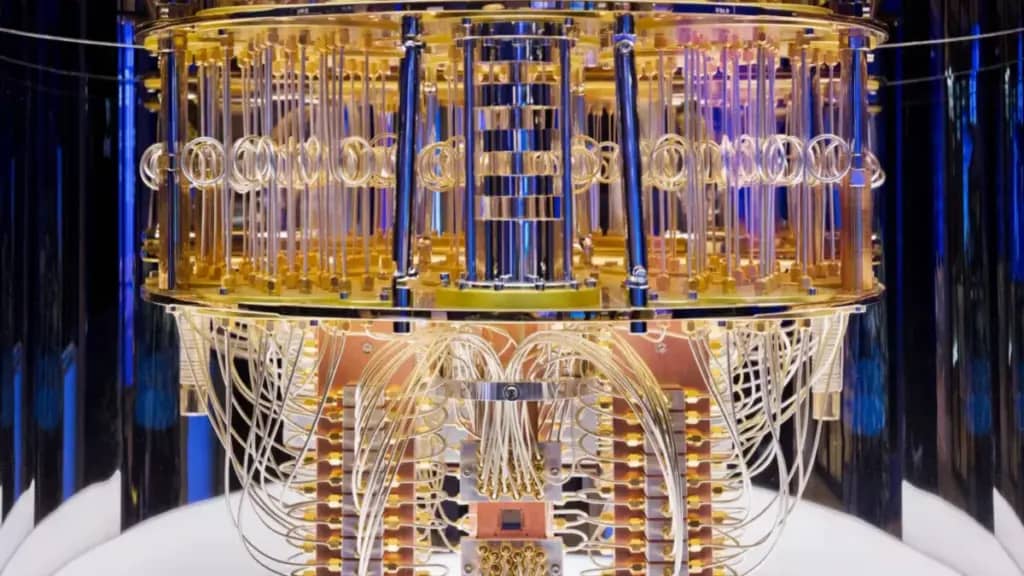
Квантові "котики" можуть зламати інтернет-шифрування за 3 дні: що це означає для нас. Фото: sciencealert.com
Серцем цього потенційного прориву є так званий алгоритм Шора, розроблений математиком Пітером Шором ще 1994 року. Цей алгоритм спеціально створений для того, щоб експоненціально пришвидшити факторизацію великих чисел – тобто, власне, пошук тих самих двох простих множників, які є ключем до шифрування RSA. На відміну від звичайних комп’ютерів, квантові системи можуть одночасно обробляти величезну кількість інформації, використовуючи принципи квантової механіки. Але тут є нюанс – традиційні кубіти, що живлять багато квантових комп’ютерів, надзвичайно схильні до помилок.
І ось тут на сцену виходять “котячі” кубіти від Alice & Bob. Це фундаментально інший підхід. Названі на честь відомого мисленнєвого експерименту Шредінгера, вони складаються з фотонів, замкнених у крихітній металевій коробці. Їхня хвильова природа дозволяє експоненціально пригнічувати один із двох основних типів квантових помилок – “помилки перевороту біта” (bit-flip errors). Уявіть, що ваш цифровий вимикач світла сам перемикається з “увімкнено” на “вимкнено” через якийсь зовнішній шум – це bit-flip. “Котячі” кубіти чудово з цим справляються, хоча й лінійно збільшують інші, “помилки перевороту фази” (phase-flip errors), де весь вимикач змінює орієнтацію, але його стан залишається тим самим. Саме ці властивості, у поєднанні з використанням LDPC-cat кодів, що з’явилися у 2024 році, та переробленою схемою додавання, оптимізованою для “котячих” кубітів, і дозволили Alice & Bob так суттєво зменшити необхідну кількість ресурсів.
Скільки чекати на апокаліпсис шифрування?
Оцінки необхідних ресурсів для злому RSA-2048 постійно змінюються, і в бік зменшення. Якщо у 2019 році йшлося про 20 мільйонів “шумних” кубітів, то до 2025-го ця цифра скоротилася до менш ніж мільйона. А тепер, у 2026 році, Alice & Bob пропонують ще раз переглянути ці розрахунки: для злому RSA-2048 їм знадобиться всього 22 593 фізичні “котячі” кубіти, і це займе трохи більше трьох днів. Це приблизно у 40 разів менше, ніж оцінка, зроблена Google Quantum AI у 2025 році для архітектури трансмон-кубітів! Це, безумовно, найбільш оптимістична оцінка на сьогодні щодо співвідношення розміру машини та часу виконання завдання.
Звісно, якщо дуже поспішати, можна об’єднати 10 квантових машин, що дасть сукупно 610 530 “котячих” кубітів, і тоді RSA-2048 можна зламати всього за 1,25 години. Крім того, дослідники оцінили ресурси, необхідні для обходу захисту біткойна та ефіріуму, який базується на 256-бітній проблемі дискретного логарифму еліптичної кривої (ECDLP-256). Тут знадобиться 29 588 “котячих” кубітів і 61,8 хвилини. Тут, правда, є один практичний нюанс: транзакції біткойна проходять у 10-хвилинний інтервал, тому для крадіжки валюти “на льоту” потрібно бути ще швидшим. Тож поки що “біткойн-піца” від хакерів нам не загрожує.
Не все так страшно: виклики та реалії
Виникає логічне питання: а чи є вже така машина? Відповідь проста: ні, її немає. Навіть близько. На найбільшій системі, розробленій інженерами Калтеху, вдалося “захопити” 6100 кубітів за допомогою лазерів, але це скоріше масив, а не функціональний обчислювальний комп’ютер. Квантова індустрія ще стоїть перед величезними викликами: контроль температури (чипи охолоджують до температур, ближчих до абсолютного нуля, ніж космічний простір!), масштабованість, стабільність кубітів, їхнє з’єднання на великі відстані.
Дослідження Alice & Bob базується на припущенні, що “котячі” кубіти зможуть уникати помилок перевороту біта протягом 100 років. Це ідеальна ситуація. Насправді ж, поки що компанія досягла середнього часу без помилок у 44 хвилини для кубіта з 11 фотонами – це вже величезний прогрес порівняно з мілісекундами, але все ще далеко від століття. Якщо ж припустити, що час без помилок становитиме близько однієї години, то для злому RSA-2048 знадобиться близько 45 000 кубітів. Це подвоює початкову оцінку, але все одно залишається вражаючою цифрою.
Проте не варто впадати у відчай. 2026 рік вже називають “Роком квантової корекції помилок” (QEC), адже масштабована корекція помилок стає все більш реальною. У 2026 році компанія Alice & Bob представила квантову систему Helium, яка розроблена для кодування першого логічного кубіта, використовуючи лише 18 “котячих” кубітів. Це важливий крок до створення універсального відмовостійкого квантового комп’ютера, який обіцяють до 2030 року. Паралельно з розвитком квантових загроз, активно розвивається і захист. Національний інститут стандартів і технологій США (NIST) завершив стандарти постквантової криптографії (PQC) у 2024 році (FIPS 203, 204, 205). Федеральні агентства США планують мігрувати до них до 2030 року, а вже зараз, у 2026-му, ці стандарти впроваджуються в основні браузери, бібліотеки TLS та VPN.
То що, нам тепер боятися? Звісно, ні. Хоча ранні 2030-ті роки можуть стати часом, коли апаратні можливості квантових комп’ютерів та їхні потреби в ресурсах зійдуться, загроза не з’явиться раптово. Світ кібербезпеки адаптується. Це як гонка озброєнь: на кожен новий меч з’являється новий щит. Наше завдання – бути поінформованими та підтримувати розробки, які зміцнюють нашу цифрову безпеку. Чи зможемо ми вчасно оновити всі цифрові замки до того, як квантові “котики” їх розгризуть? Час покаже.The post Квантові “котики” можуть зламати інтернет-шифрування за 3 дні: що це означає для нас first appeared on T4 - сучасні технології та наука.

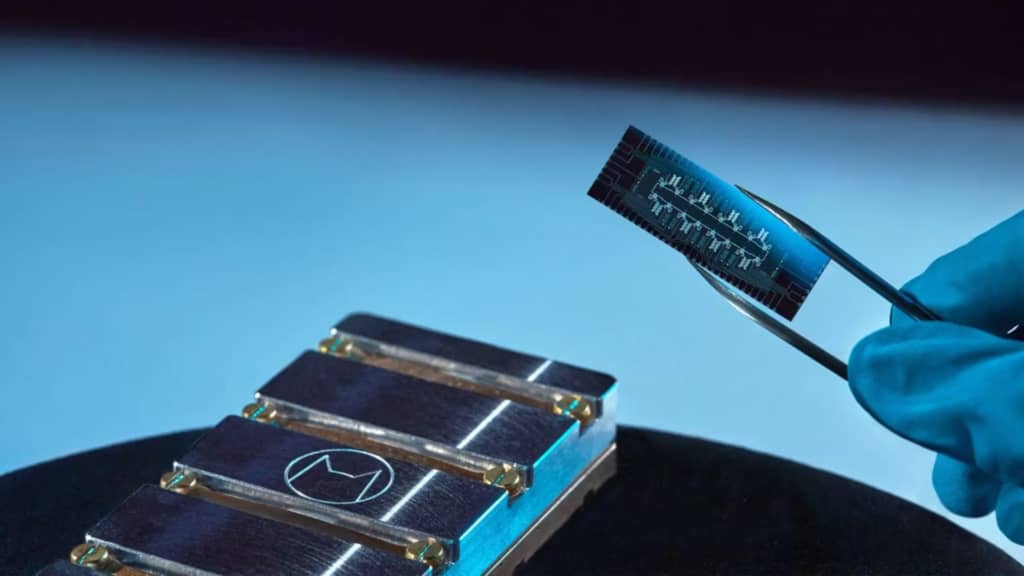
Захист банківських рахунків, вебсайтів і персональних даних в інтернеті значною мірою спирається на криптографічні алгоритми, які сучасним звичайним комп’ютерам надзвичайно складно зламати. Однак розвиток квантових обчислень може змінити цю ситуацію. Французька компанія Alice & Bob підрахувала, що для зламу широко використовуваного шифрування RSA-2048 може вистачити квантового комп’ютера лише з 23 тисячами кубітів.
За оцінкою дослідників, такий апарат міг би виконати обчислення приблизно за 3,14 дня. А система з 610 530 спеціалізованими кубітами могла б упоратися із завданням лише за півтори години.
Поки що це теоретичні розрахунки, а не демонстрація реального зламу. Проте автори роботи вважають, що необхідні технології можуть стати доступними наприкінці цього десятиліття.
Чому RSA-2048 такий складний для зламу
RSA-2048 — один із найважливіших криптографічних стандартів, який використовується для захисту цифрової інфраструктури. Його застосовують у різних системах передавання даних, зокрема під час роботи вебсайтів, онлайн-сервісів і сховищ інформації.
Безпека цього алгоритму ґрунтується на складності розкладання великого числа на прості множники. У випадку RSA-2048 потрібно розкласти 617-значне число на два прості числа. Для класичних комп’ютерів це обчислювально надзвичайно складне завдання.
Однак квантові комп’ютери працюють за іншими принципами. За достатньої потужності вони можуть використовувати спеціальні алгоритми, які суттєво прискорюють розв’язання математичних задач, що лежать в основі сучасної криптографії.
Алгоритм Шора та роль квантових кубітів
Ключем до потенційного зламу RSA є алгоритм Шора, який математик Пітер Шор запропонував ще 1994 року. Він дозволяє квантовому комп’ютеру ефективно розкладати великі числа на множники, а отже, потенційно долати захист RSA.
Однак для цього потрібен не просто квантовий комп’ютер із великою кількістю кубітів. Його обчислення мають бути достатньо точними, адже фізичні кубіти схильні до помилок. Тому система повинна мати механізми квантової корекції помилок, які допомагають отримувати надійні результати.
Оцінки необхідної потужності поступово зменшувалися. У 2019 році дослідники Google Quantum AI припускали, що для зламу RSA-2048 знадобиться близько 20 млн фізичних кубітів. Протягом наступних шести років розрахунки скоротили цю кількість до менш ніж мільйона.
Це стало можливим завдяки вдосконаленню самого алгоритму Шора та розвитку квантових технологій, які поліпшують роботу логічних кубітів.
Чому компанія робить ставку на cat qubits
Alice & Bob використовує особливий тип кубітів — так звані cat qubits, або «котячі кубіти». Їхня архітектура покликана зменшувати вплив певних типів помилок, що виникають під час квантових обчислень.
Ще у 2023 році компанія оцінювала, що для виконання алгоритму Шора та зламу RSA-2048 знадобиться приблизно 350 тисяч таких кубітів. У новішому дослідженні, з урахуванням удосконалень технології, необхідну кількість вдалося скоротити до 23 тисяч. Розрахунковий час виконання операції становить 3,14 дня.
Якщо ж збільшити систему до 610 530 cat qubits, те саме завдання, за оцінками дослідників, можна виконати приблизно за 1,5 години.
Втім, створити настільки великий квантовий комп’ютер — це не лише питання кількості кубітів. Для його роботи знадобиться складна додаткова інфраструктура, яку ще потрібно розмістити в лабораторії та забезпечити належними умовами. Саме масштабування системи залишається одним із головних практичних викликів.
Чи потрібно вже зараз переходити на нове шифрування
Попри те, що квантового комп’ютера, здатного зламати RSA-2048 за наведеними параметрами, поки не існує, дослідники закликають не відкладати підготовку до нової епохи обчислень.
Стандарти постквантової криптографії вже розроблені, але їхнє широке впровадження та практичне тестування ще тривають. Перехід на нові алгоритми має відбутися до того, як достатньо потужні квантові комп’ютери стануть реальністю.
Дослідження Alice & Bob поки не пройшло незалежного рецензування. Його опубліковано в архіві Cryptology ePrint Archive. Тому наведені цифри слід розглядати як оцінку потенційних можливостей технології, а не як підтвердження того, що RSA-2048 уже можна зламати за кілька днів. Проте головний висновок очевидний: криптографічні системи, які десятиліттями вважалися надійними, потребують завчасної підготовки до появи квантових обчислень нового покоління.